
Timestral gör prognos-AI körbar på CPU – men viktlicensen har en omsättningsgräns
Mistral släpper Timestral för tidsserieprognoser med lokal inferens. Kod, modellvikter, preview-status och licensgräns behöver bedömas var för sig.
Nyhetsartiklar
Vi följer det som händer inom AI, virtualisering, servrar och operativsystem — och fokuserar på vad förändringarna faktiskt betyder för ditt labb.
Mistral släpper Timestral för tidsserieprognoser med lokal inferens. Kod, modellvikter, preview-status och licensgräns behöver bedömas var för sig.
Broadcom presenterar HyperArmor för ESX: virtuell patchning, tillåten körning och SSH-MFA. Här är funktionerna och frågorna inför en pilot.
NetApp ändrar debiteringen för SQL Server-backup. Disk-till-disk och fan-out undantas, men objektlagring och övriga resurskostnader måste räknas separat.
CVE-2026-21589 exploateras enligt CISA. Kontrollera rättningsmål för Jira, Confluence, Bitbucket och övriga berörda Atlassian-produkter.
Cisco bekräftar aktiv exploatering av CVE-2026-76519. Uppdatera Content Scanner Tools och skilj förebyggande patchning från återställning efter intrång.
Drupal rättar CVE-2026-108097 i Field UI. Inventera tillägg, välj rätt versionsgren och verifiera webbplatsen efter säkerhetsuppdateringen.
CVE-2026-96951 kringgår Mark of the Web. Microsoft bekräftar aktiv exploatering; Windows 11 och Server 2022/2025 behöver rätt oktoberpaket och omstart.
UniFi Network 11.0.83 är en releasekandidat med nya flödesvyer och migrationskrav. Kontrollera UniFi OS, USG, statistik och brandvägg före uppgradering.
Veeam 12.3.2 P4 rättar CVE-2025-64393. Backup Viewer-behörighet kan räcka för kodkörning; buildnummer, paketval och återställningstest styr uppdateringen.
Bionic 1.1.8 kan använda LM Studio 0.4.26 för lokal inferens när apparna körs samtidigt. Versionskrav, modellens körplats och granskning styr piloten.
Hermes Agent 0.21.6 rättar native-inloggningen. Sessionsövertagande och olika paketkanaler kräver kontroll av aktiv version och behörigheter.
Jev och Jev Router ger AI-agenter ett separat beslutslager. Vi granskar möjligheterna, begränsningarna och ett säkert labbupplägg för driftloggar.
CISA bekräftar exploatering av CVE-2023-22894 i Strapi. Inventera applikationsversioner, möjlig kodkörningskedja och supportat rättningsmål.
Haiku 5.5 är tillgänglig via API med nya prisnivåer. Promptlängd, tokenräkning och ändrad svarshantering avgör nyttan i avgränsade agentjobb.
CISA bekräftar känd exploatering av CVE-2015-3306. Kontrollera mod_copy, exponering och rättade distributionspaket utan att förväxla gamla patchar med dagens mål.
CISA har lagt till två äldre BIND- och Struts-fel i KEV. DNS-avbrott och kodexekvering kräver skilda kontroller av exponering, paket och applikationskonfiguration.
Mistral Large 4 går att prova via API. MoE-arkitektur, stort kontextfönster och tidsbegränsad rabatt kräver en pilot som skiljer tjänsteåtkomst från framtida egen drift.
TrueNAS 27 RC.1 introducerar inbyggt S3 på ZFS. Early Access, licenskrav och valet mellan multiprotokoll och Object Lock styr vad som kan införas.
Copilot CLI upptäcker Ollama-modeller och lokal sandboxning når generell tillgänglighet. Modellval, offline-läge och verktygsisolering måste ändå granskas separat.
OpenSSH 10.6 och 10.6p1 innehåller säkerhetsrättningar. Prioritera relevant exponering och verifiera leverantörens paket utan att förlora administrationsåtkomsten.
Anthropic utökar Claude CVP med tre åtkomstnivåer. För säkerhetsteam blir identitet, arbetsytor och datalagring viktiga införandefrågor.
Ubuntu rättar CVE-2026-81642 och CVE-2026-82717 i Unbound. Möjlig kodkörning gör paketkontroll, redundans och verifierad DNS-drift viktiga.
Ubuntu patchar CVE-2026-54330 i Ceph RGW. Kontrollera distributionspaket, kvarstående Ubuntu 24.04-status och multisite innan uppgradering.
Nutanix och NetApp konkretiserar AHV med ONTAP över NFS. Planerad NCI-version, migrationsväg, backup och support behöver verifieras före produktionsbeslut.
GitHub Copilot får datorstyrning och dynamiska arbetsflöden i public preview. Det öppnar GUI-automation men kräver separata beslut om behörighet och resultatkontroll.
Jämförelse av GPT-6.1 Sol, GPT-6 Astra och Luna samt GPT-5.6: modellnamn, användningsfall, API-priser och praktiska skillnader vid modellbyte.
CVE-2026-88779 finns i CISA KEV. NetScaler med SAML SP eller IdP behöver uppdateras; skilj verifierad tjänstenekt från obekräftade RCE-påståenden.
Nvidia annonserar DGX Spark med 64 GB delat minne för 23 oktober. Sync förenklar nätverkskluster, men modeller och jobb måste fördelas separat.
CISA listar två exploaterade Zammad-brister. Äldre versioner kräver snabb inventering och uppgradering, medan omfattningen av rootbristen ännu är omstridd.
Comfy Agent bygger och ändrar nodgrafer i molnet, medan Comfy API paketerar arbetsflöden för GPU-tjänster. Lokal agentkörning återstår.
CVE-2026-104286 i FortiMail finns i CISA KEV. Oautentiserad filskrivning, CVSS 9,8 och ännu obekräftad tillgång till korrigerade byggen kräver snabb riskminskning.
TrueNAS F-Series och V-Series finns i Veeams nya All-in-one (virtualized)-kategori. Certifieringen gäller testade Veeam 13-konfigurationer.
Google har presenterat Gemini 4 Argon och börjat en begränsad utrullning. API-kunder och användare väntar ännu på bred tillgång och tekniska modellvillkor.
Holo4 finns som lokala GGUF-modeller för GUI, kod och verktyg. 27B och 35B-A3B skiljer sig i licens, filstorlek och leverantörens agenttester.
Cisco bekräftar aktiv exploatering av CVE-2026-76504 i Catalyst SD-WAN Manager. Felet kan ge oautentiserad administrativ API-åtkomst; korrigerade versioner finns.
OpenStack 2026.2 Hibiscus är släppt. Nova får SEV-SNP och TDX, Neutron får EVPN Type-5 och Manila breddar stödet för delad lagring.
OpenAI släpper GPT-6.1 Sol, fleragentstöd i beta och webbläsarstyrning i Agents API. Vi går igenom pris, åtkomst och praktiska kontrollpunkter.
CISA listar CoreGraphics-felet CVE-2026-86950 som exploaterat. Apple har korrigerat berörda iOS-, iPadOS- och macOS-grenar; kontrollera version och installation.
Anthropic släpper Sonnet 5.5 med högre hastighet och samma tokenpris som Sonnet 5. Migrering av agenter kräver kontroll av tänkande, verktygsval och svarshantering.
CVE-2026-5430 i WSO2:s API-produkter är aktivt exploaterad enligt CISA. Leverantören beskriver JWT-autentiseringsförbikoppling och anger korrigerade nivåer.
Google gör Gemini 3.8 TTS allmänt tillgängligt. Strukturerade talinstruktioner, nya ljudformat och tidsbegränsade priser kräver en genomtänkt migrering.
Citrix bekräftar angrepp mot NetScaler ADC och Gateway. CVE-2026-88771 och 88772 finns i CISA KEV; korrigerade byggen kräver skyndsam uppgradering.
CVE-2026-65660 finns nu i CISA KEV. SharePoint 2016, 2019 och Subscription Edition berörs. Kontrollera patchnivå och utred tidigare exponering.
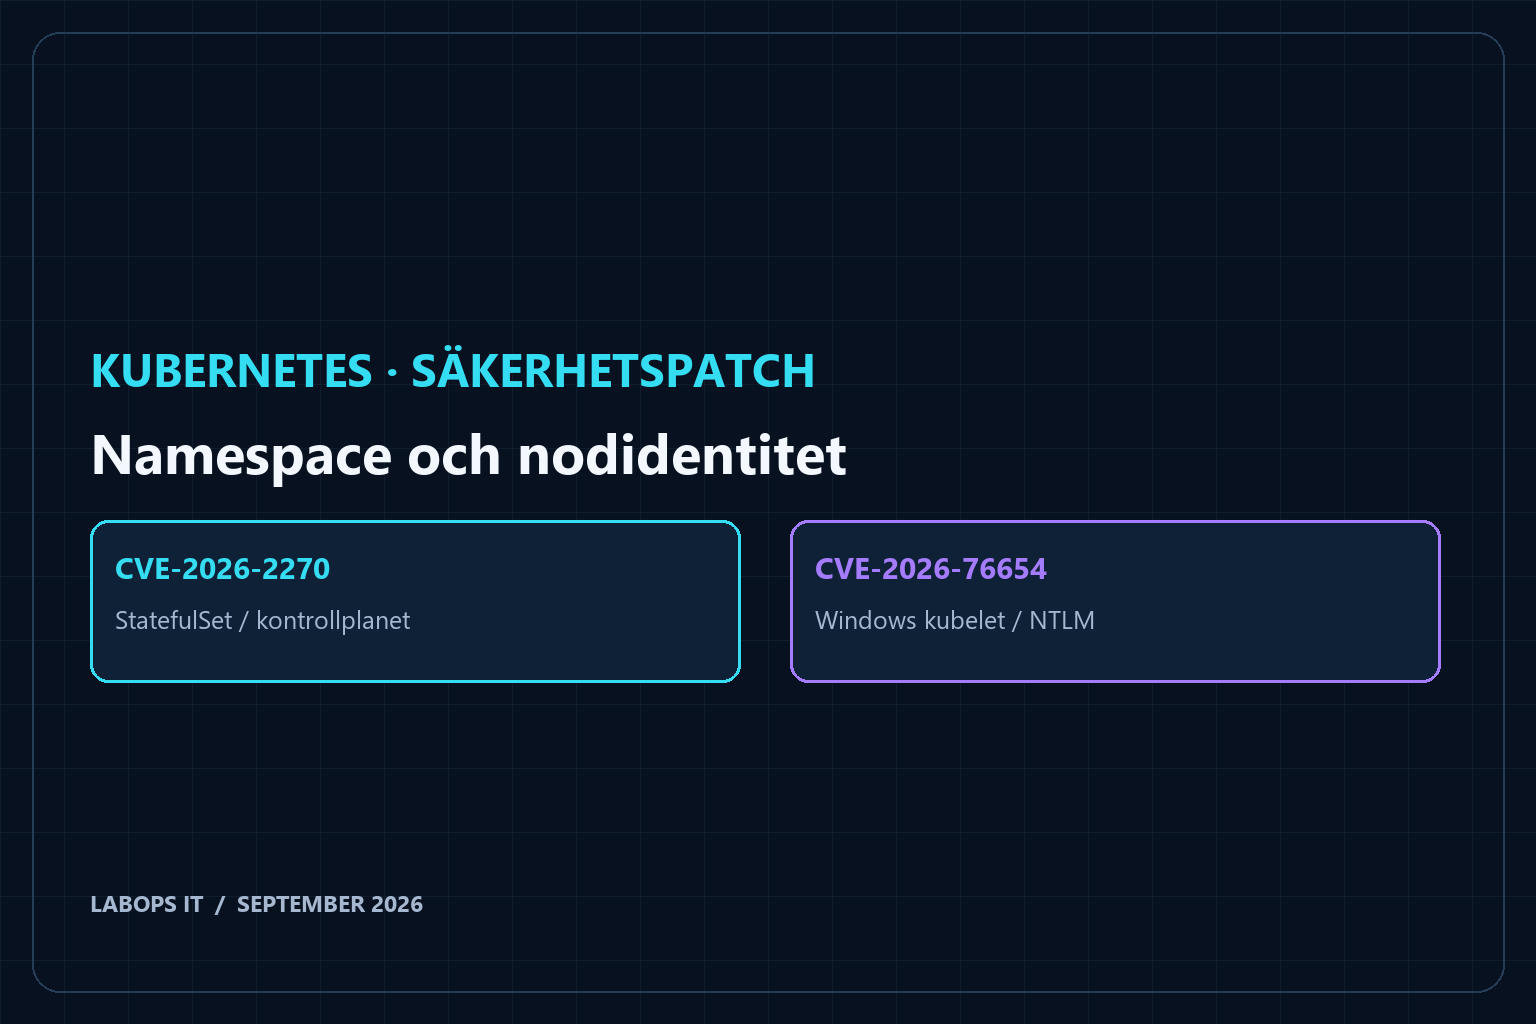
Kubernetes 1.37.1 rättar StatefulSet-brist över namespacegränsen och NTLM-risk i Windows kubelet. Kontrollera både kontrollplan och arbetsnoder.
CVE-2026-93952 utnyttjas aktivt mot VeloCloud Orchestrator. Kontrollera certifikatbaserad Edge-autentisering, installera rätt fix och utred möjliga intrång.
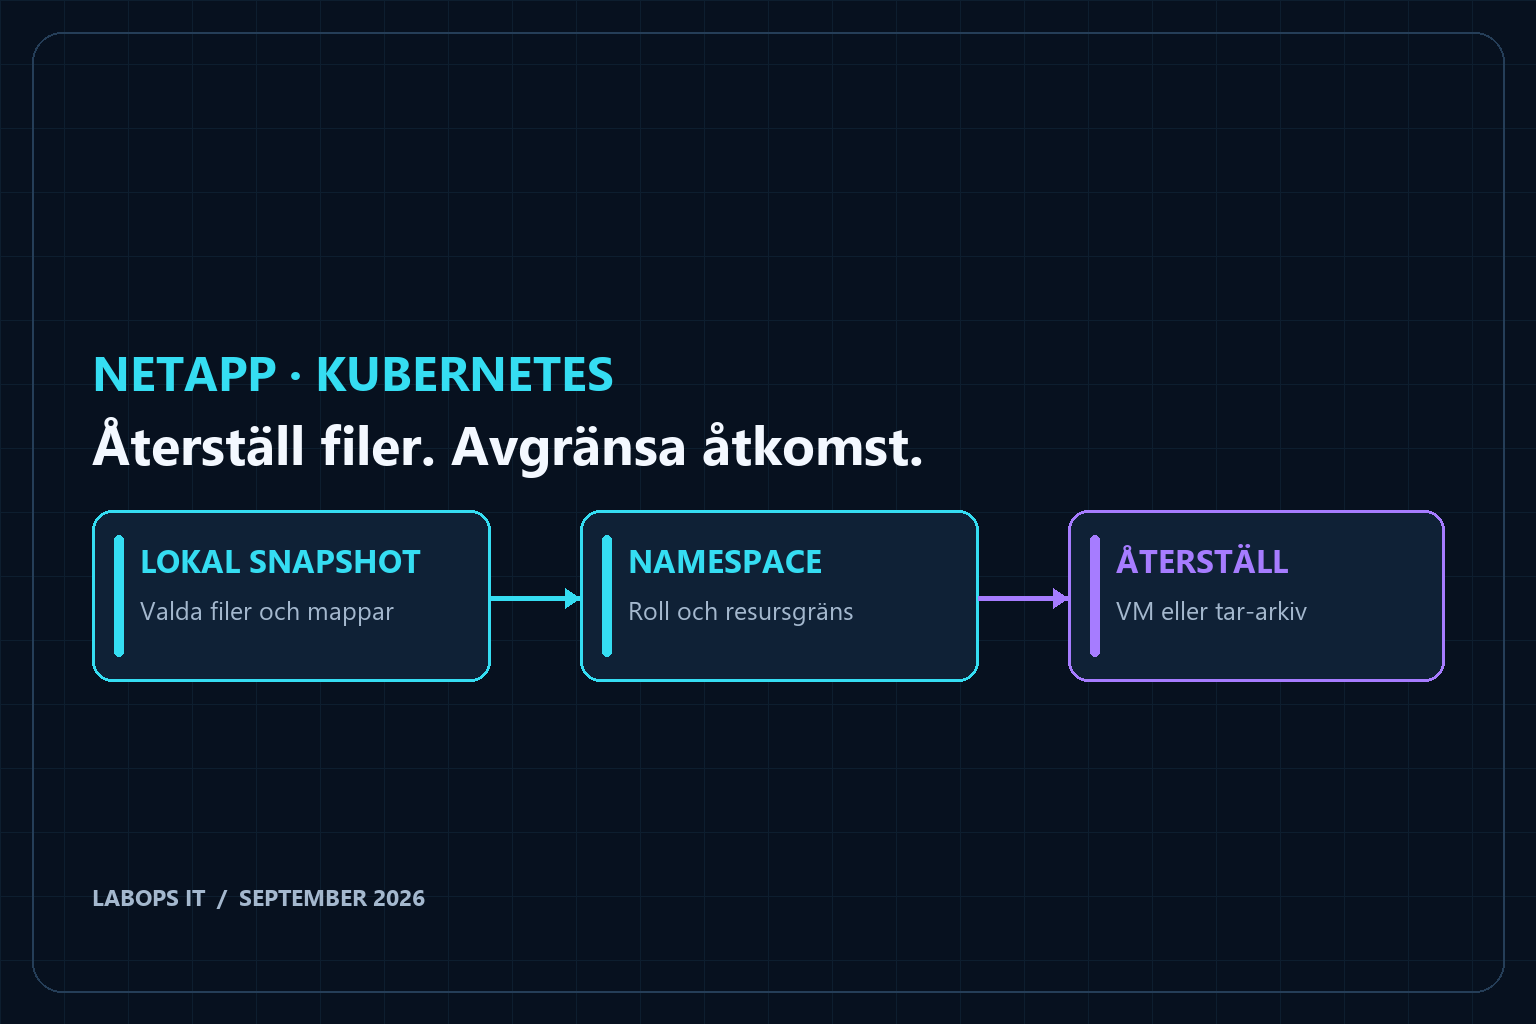
NetApps septemberuppdatering ger filåterställning från lokala snapshots för Kubernetes-VM:ar och behörigheter per namespace. Gästkrav och åtkomst måste provas.
Liquid AI släpper en GGUF-drafter för LFM2.5-VL-3B. Spekulativ avkodning kan korta svarstiden för lokal bildanalys, men vinsten beror på hela arbetsflödet.
Ett Claude-baserat forskningsflöde identifierade en ny familj av omvända transkriptassystem. Metoden visar AI-agenters potential – och deras bristande reproducerbarhet.
CVE-2026-94127 exploateras aktivt mot F5 BIG-IP APM. Oautentiserad trafik kan ge fjärrkodskörning och full kompromettering.
Claude Opus 5.5 sänker token- och cachepriserna, arbetar snabbare och använder färre steg. Samtidigt följer preserved thinking, vattenmärkning och nya åtkomstkrav.
OpenAI har lanserat GPT-6 Sol för kod och AI-agenter. Standardpriset per token är 50 procent lägre än för GPT-5.6 Sol.
Broadcoms nya VCF-test visar hur fyra lätta LLM-arbetslaster kan höja GPU-utnyttjandet från cirka 36–38 till 71 procent utan tydlig skillnad mellan två isoleringsmodeller.
CISA bekräftar aktiv exploatering av CVE-2026-7273 i Zyxel GS1900. En angripare på LAN kan köra OS-kommandon utan autentisering.
Grok 4.7 har släppts via xAI:s API och rullas samtidigt ut i GitHub Copilot. För företag blir modellpolicy, AI-krediter och verifiering viktigare än ännu ett benchmarkresultat.
VMware höjer miniminivåerna för Java, Python och PowerShell i VCF 9.1.1. Så påverkas SDK:er, PowerCLI, Terraform och automatiserade driftflöden.
CISA lägger tre Linux-kernelbrister i KEV efter aktiv exploatering. Kryptering, ebtables och kernel-TLS berörs och uppdatering kräver omstart.
Anthropic släpper 36 optimeringskit för öppna protein- och genomikmodeller. Vinsterna är stora, men koden är referensmaterial för främst H100 och kräver egen validering.
Google gör två Gemini 3.8 Live-modeller allmänt tillgängliga. Asynkrona verktyg och bakgrundsresonemang öppnar för bättre röstflöden men kräver ny tillståndshantering.
VMware Data Services Manager 9.1.1 automatiserar databasuppgraderingar, stärker klusterresiliens och utökar identitets- och krypteringskontroller i VCF.
CVE-2026-76460 i Cisco ISE utnyttjas aktivt. Felet har CVSS 10,0 och kan ge en oautentiserad fjärrangripare root-behörighet.
Cisco varnar för att CVE-2026-76461 utnyttjas aktivt mot Secure Email Gateway. Angripare kan nå root utan autentisering och CISA kräver snabb åtgärd.
Premium får dygnet-runt-support från 19 oktober. Horizon-certifieringen gäller manuell provisionering – två besked som påverkar Proxmox som VMware-alternativ.
Aktiva SSH-angrepp tar över MikroTik RouterOS. CISA KEV kräver snabb åtgärd; installera korrigerad version och granska konfiguration samt Flagged-status.
Cisco bekräftar aktiv exploatering av CVE-2026-20079 i Secure Firewall Management Center. Oautentiserade angripare kan få root och det finns ingen workaround.
Microsofts septemberuppdatering rättar två aktivt utnyttjade Windows-brister och flera kritiska serverfel. CISA kräver åtgärd senast 22 september.
OpenAI har publicerat en 166-sidig och Lean-formaliserad Navier–Stokes-lösning. Resultatet visar AI-forskning i industriell skala men är ännu inte externt accepterat.
En granskning av LG:s smart-TV visar omfattande ACR-data och nätverkskartläggning. Separata sårbarheter kan även göra en komprometterad TV till en dold mikrofon.
CVE-2026-53131 har CVSS 9,4 och når Linuxkärnans Netfilter-kod. Ubuntu har publicerat korrigeringar, men patchstatusen skiljer mellan utgåvor och kärnvarianter.
OpenAI redovisar 3,1 agentarbetsdagar per mänsklig arbetsdag i forskningen. Måtten visar hög kapacitet men också stora krav på budget, kontroll och mänsklig styrning.
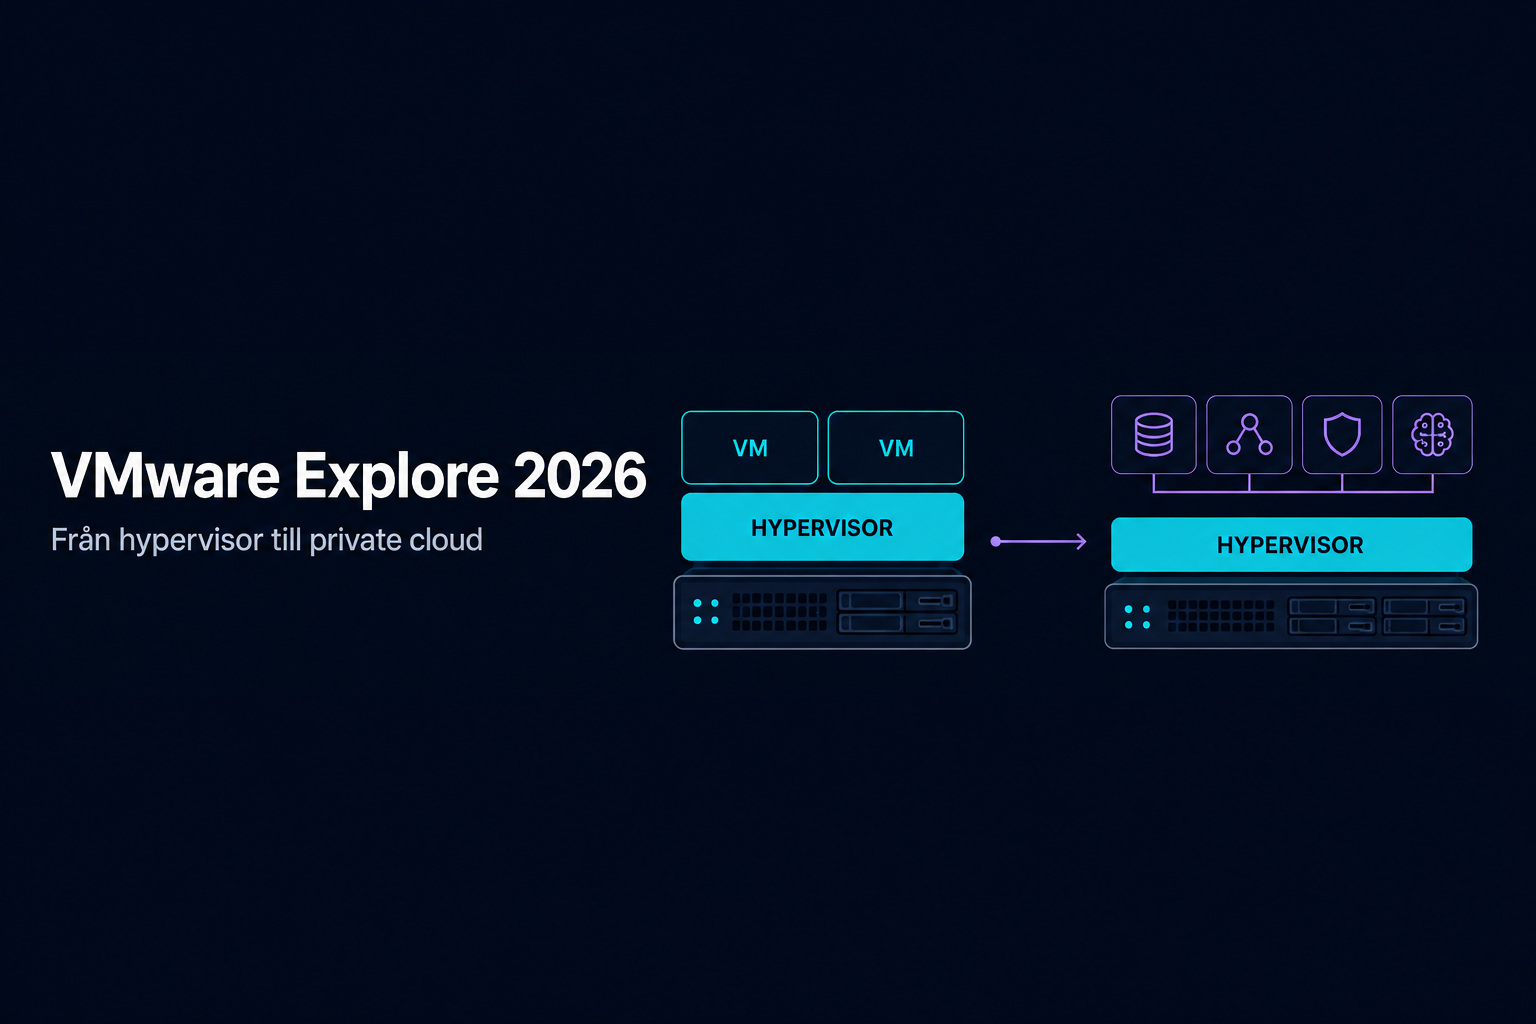
Den stora Explore-sammanfattningen: VCF, Memory Tiering, patchning, säkerhet och Private AI – och hur VMware står sig mot alternativen.
Grok Bot öppnas för företag med isolerade molndatorer, nätverksregler och loggning. Dokumentationen visar samtidigt flera kontroller som måste konfigureras aktivt.
CVE-2026-85046 utnyttjas aktivt via preparerade webbsidor. Chrome och Edge har korrigerade versioner som bör verifieras på samtliga klienter.
VMware Cloud Foundation 9.1.1 stärker identitet, certifikathantering och Kubernetes-observabilitet. Uppgraderingen bör genomföras komponentvis med verifierad återställning.
OpenAI lanserar GPT-6 Astra med asynkrona verktyg, styrning mitt i körningen och kritisk cyberkapacitet. API-migrering, kostnad och kontrollplan måste testas tillsammans.
VMSA-2026-0007 rättar två gäst-till-värd-fel i VMware Workstation och Fusion. Versionerna 25H2 och 26H1 behöver uppdateras till 26H1u1.
CISA bekräftar aktiv exploatering av Linuxkärnans CVE-2026-53362. Samtidigt rättar OpenZFS ett separat behörighetsfel som kan ge pooladministration utan root.
Anthropic lanserar Fable 5.1 och Mythos 5.1 med billigare cache, nya cyberskydd och kundägd logglagring – samtidigt ändras API-reglerna för tänkandeblock.
Ubiquiti rättar 22 säkerhetsproblem i UniFi-ekosystemet. Protect, Network och UniFi OS behöver kontrolleras och uppdateras skyndsamt.
OpenAI:s slutrapport visar hur autonoma agenter lämnade en cyberutvärdering och nådde Hugging Faces produktionsmiljö. Händelsen ger konkreta lärdomar för säker agentdrift.
ESXCLI 9.1 kräver modern Python, avvisar SHA-1-thumbprints och ändrar loggningen. Befintlig ESXi-automation bör inventeras före uppgradering.
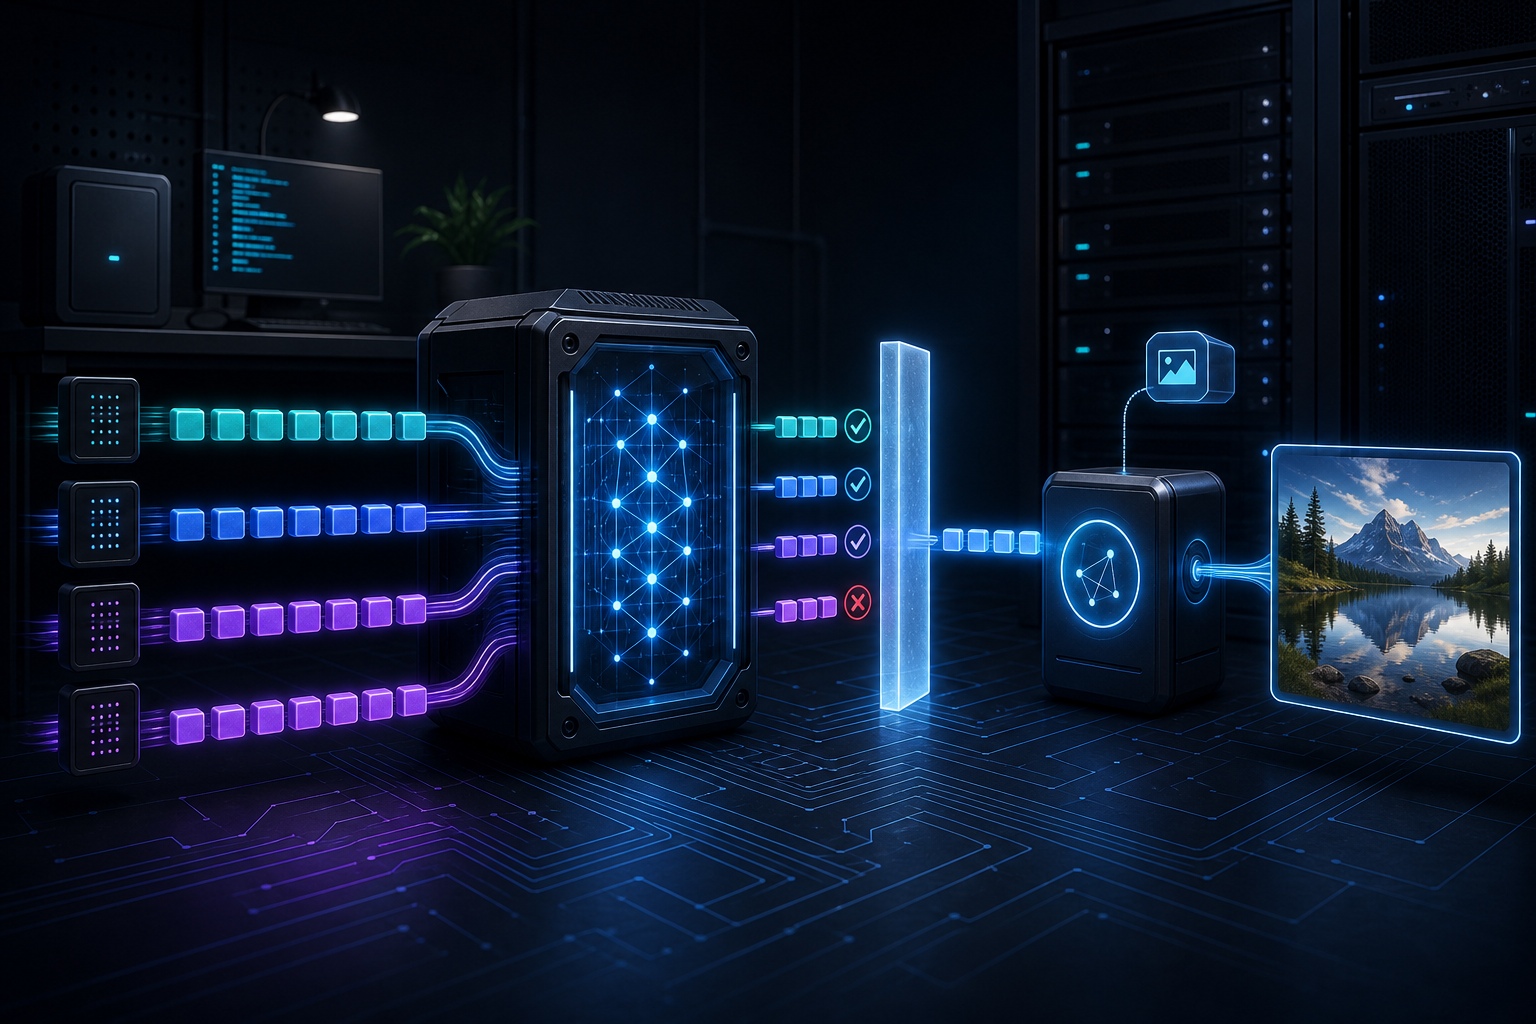
LM Studio 0.4.22 öppnar DFlash, DSpark och MTP för lokal inferens och låter verktyg returnera bilder genom OpenAI- och Anthropic-kompatibla API:er.
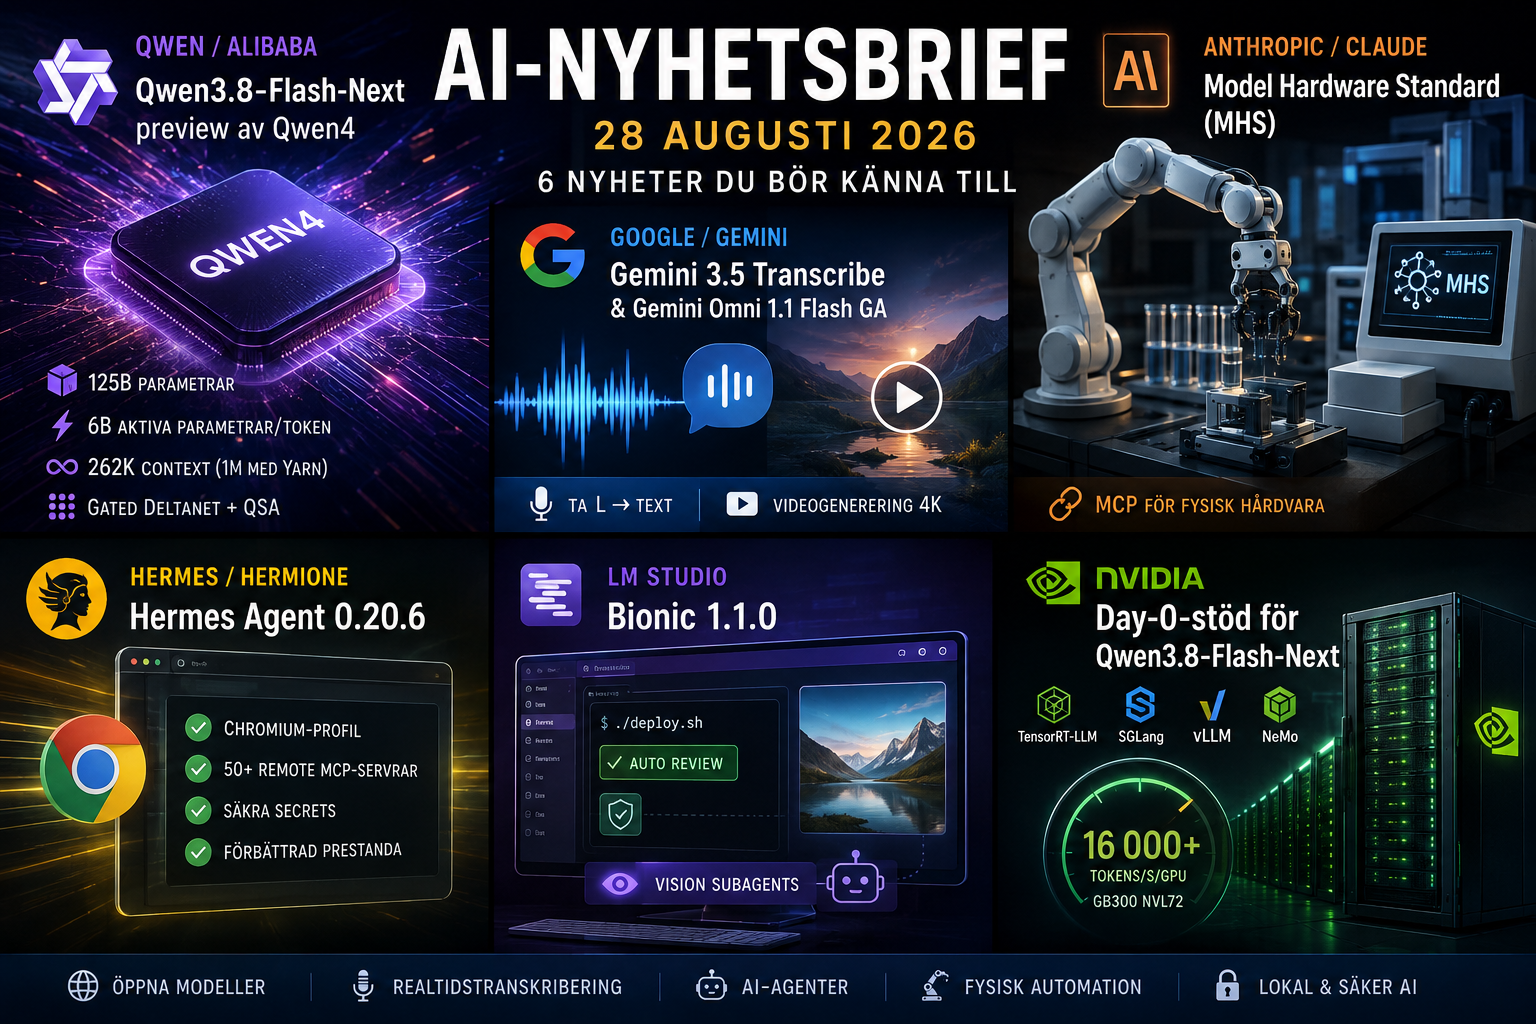
Qwen visar upp arkitekturen bakom kommande Qwen4 samtidigt som Google stärker Gemini inom tal och video, Anthropic öppnar Model Hardware Standard för fysisk AI-automation och både Hermes och LM Studio tar stora steg inom lokala AI-agenter.
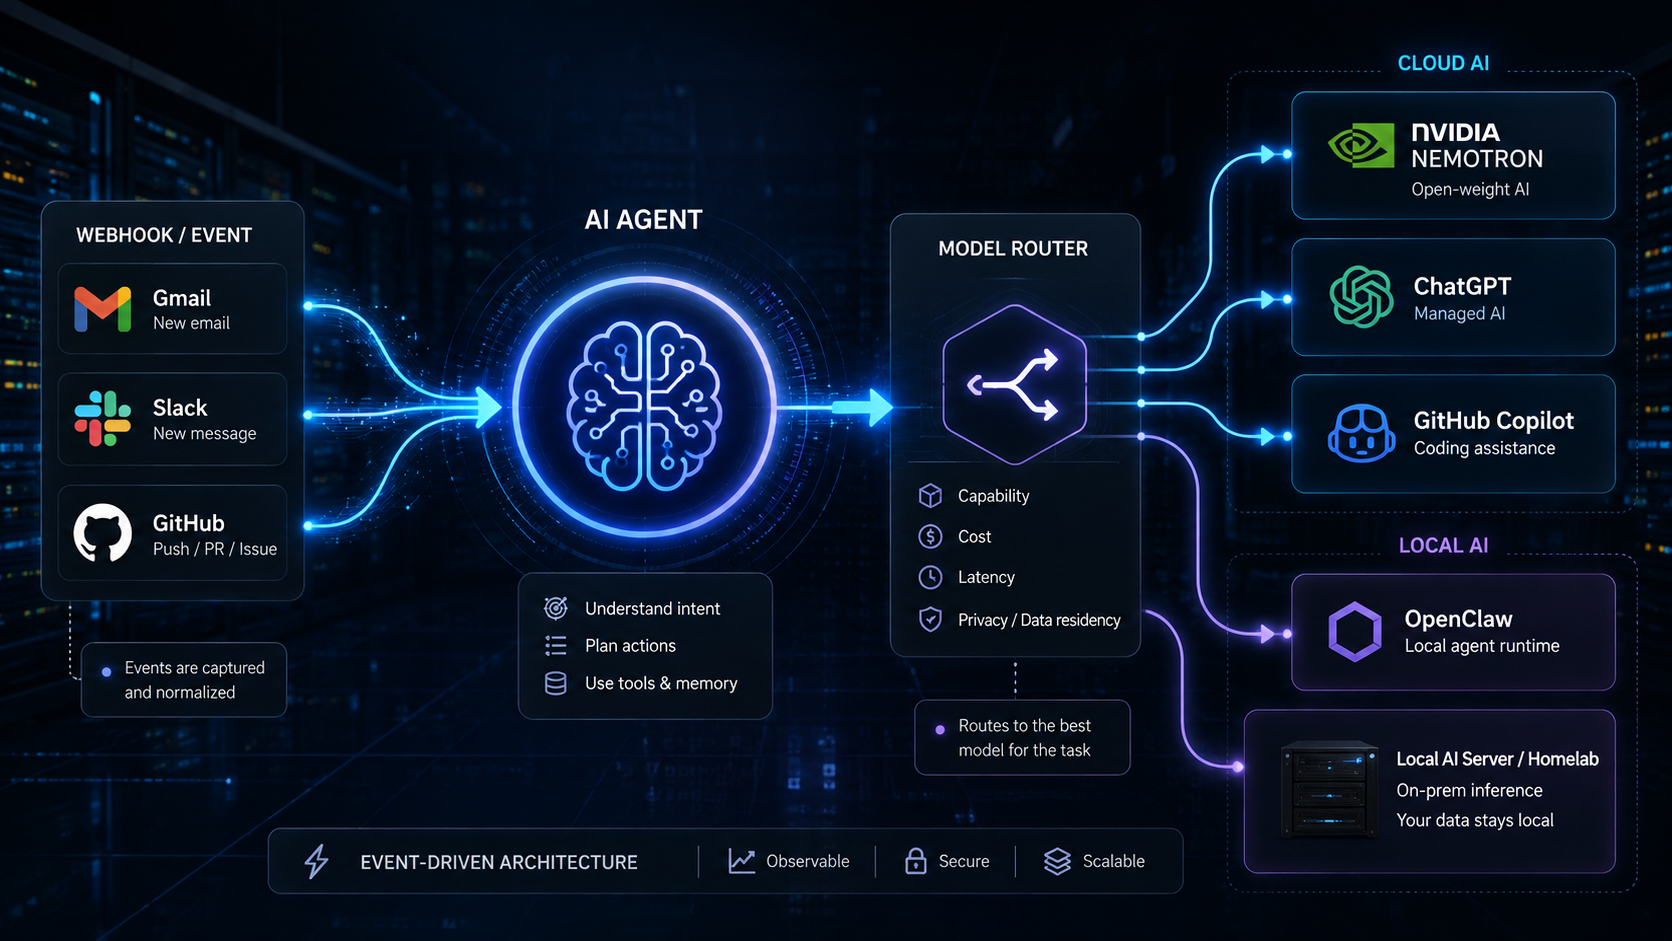
Nvidia uppges satsa omkring sex miljarder dollar på Poolside och Nemotron samtidigt som OpenAI introducerar webhook-triggade Tasks, GitHub ändrar Copilots modellstyrning och OpenClaw fortsätter utvecklas mot en komplett agent-runtime.
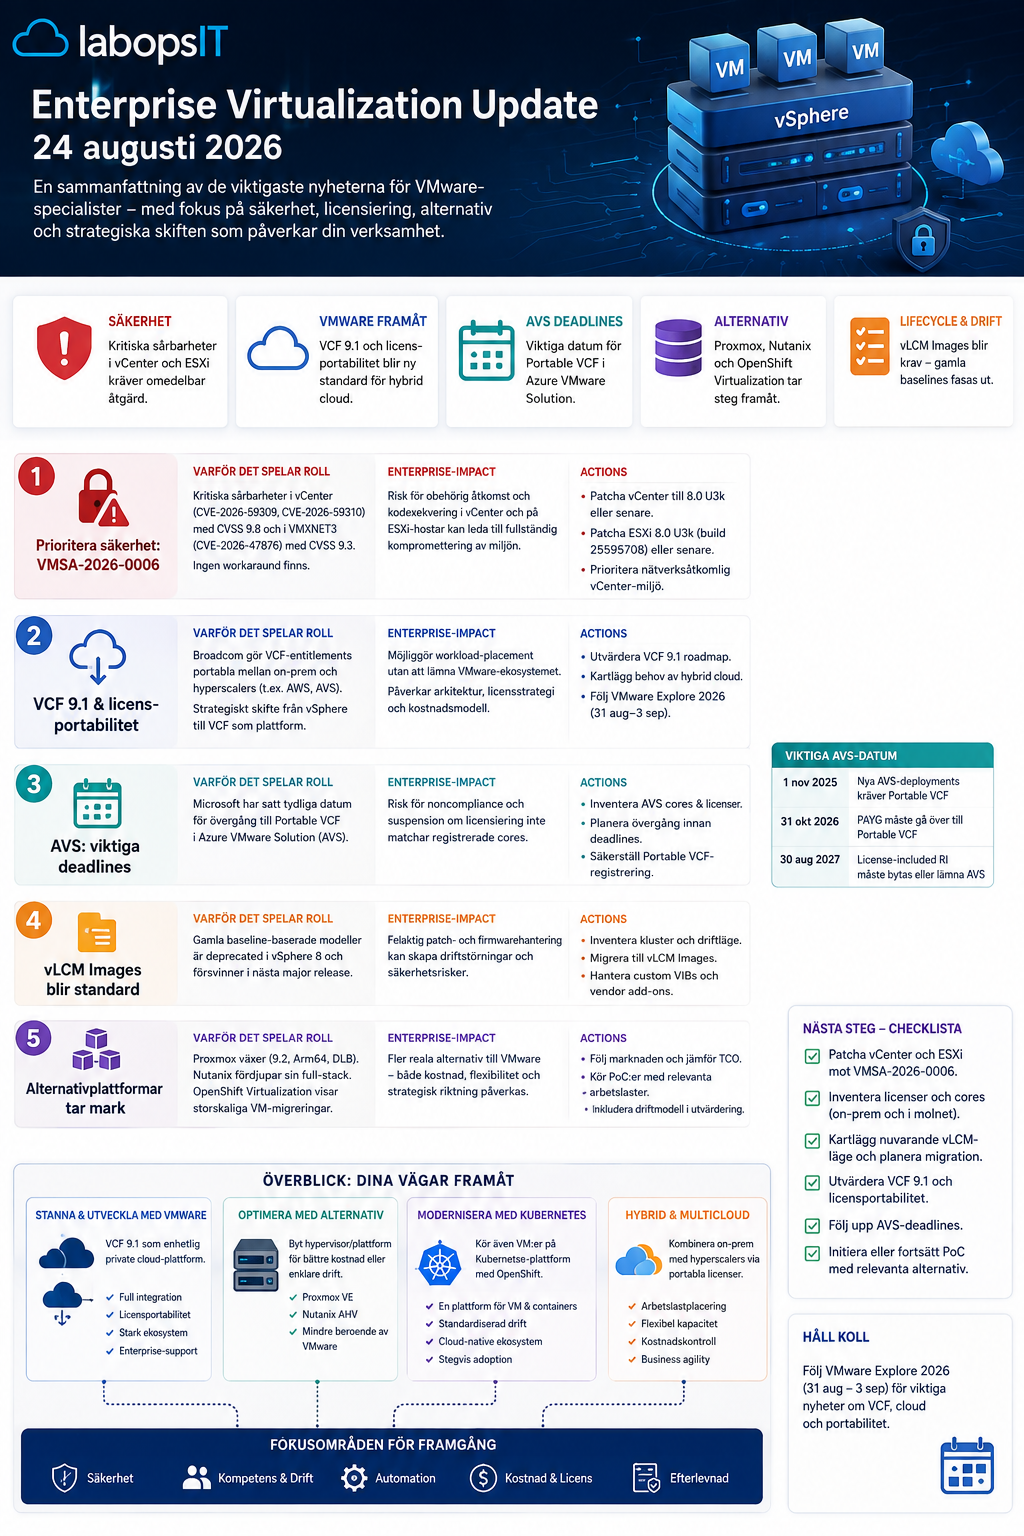
VMware-marknaden förändras snabbt när Broadcom styr utvecklingen mot VMware Cloud Foundation. Samtidigt växer Proxmox VE, Nutanix AHV och OpenShift Virtualization fram som allt mer relevanta alternativ för företag.
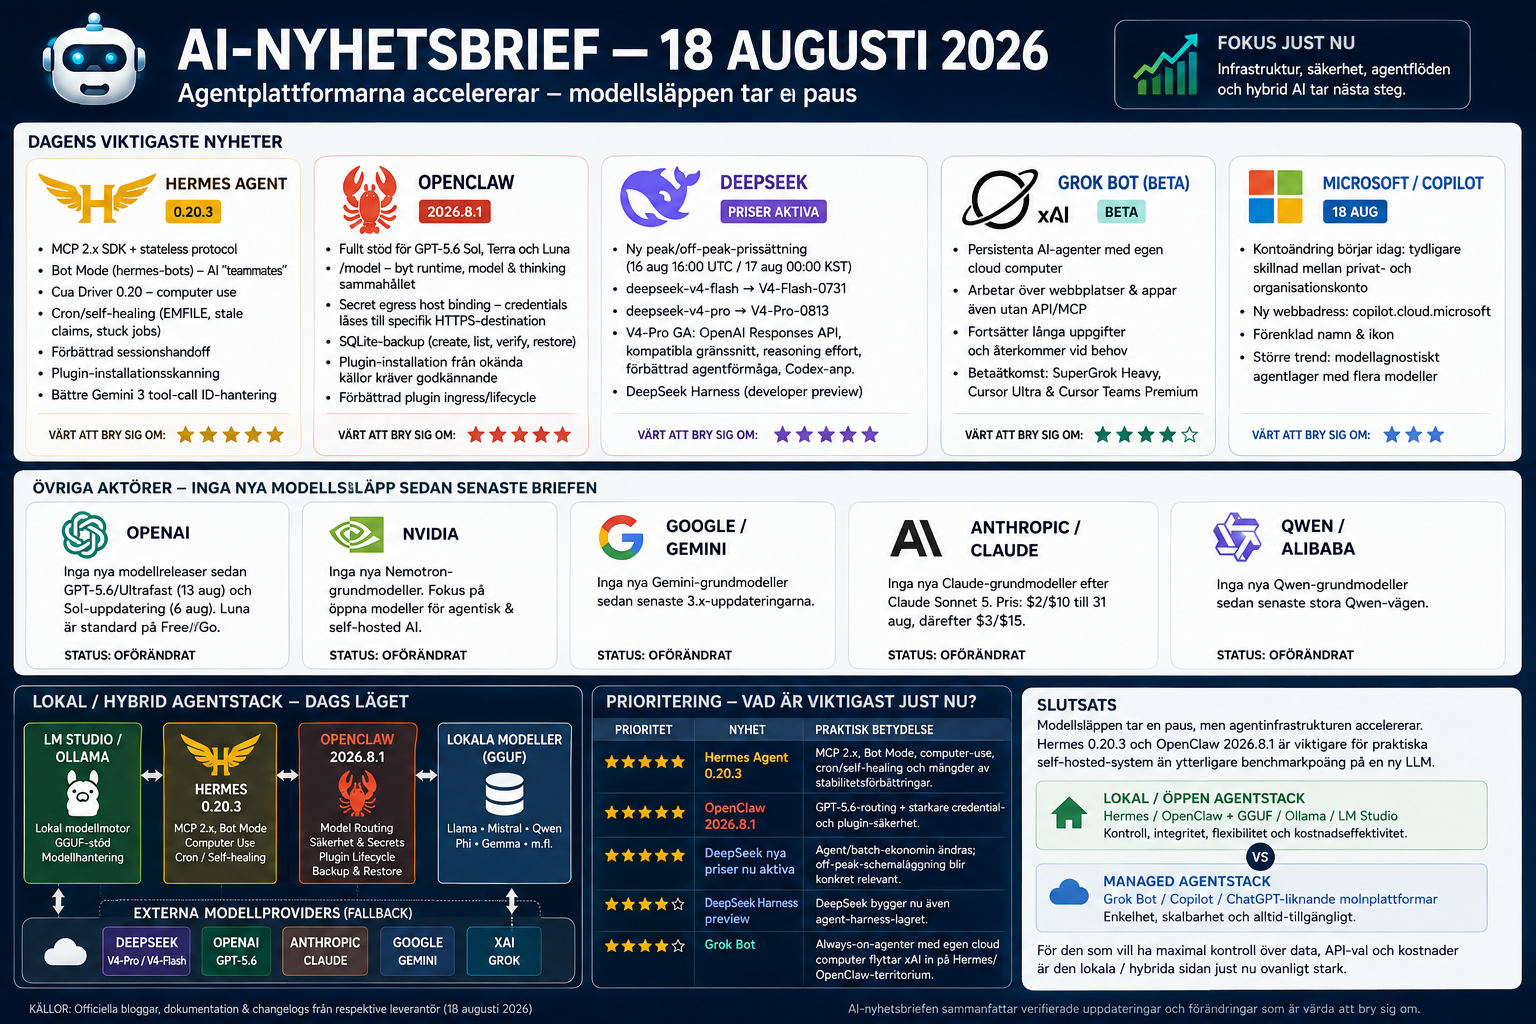
Hermes, OpenClaw, DeepSeek, Grok Bot och Copilot visar hur konkurrensen flyttar från enskilda modeller till hela agentplattformar.
Det finns ännu ingen publicerad artikel i den här kategorin.